不正アクセスで会員情報が流出、一部サービスを停止中
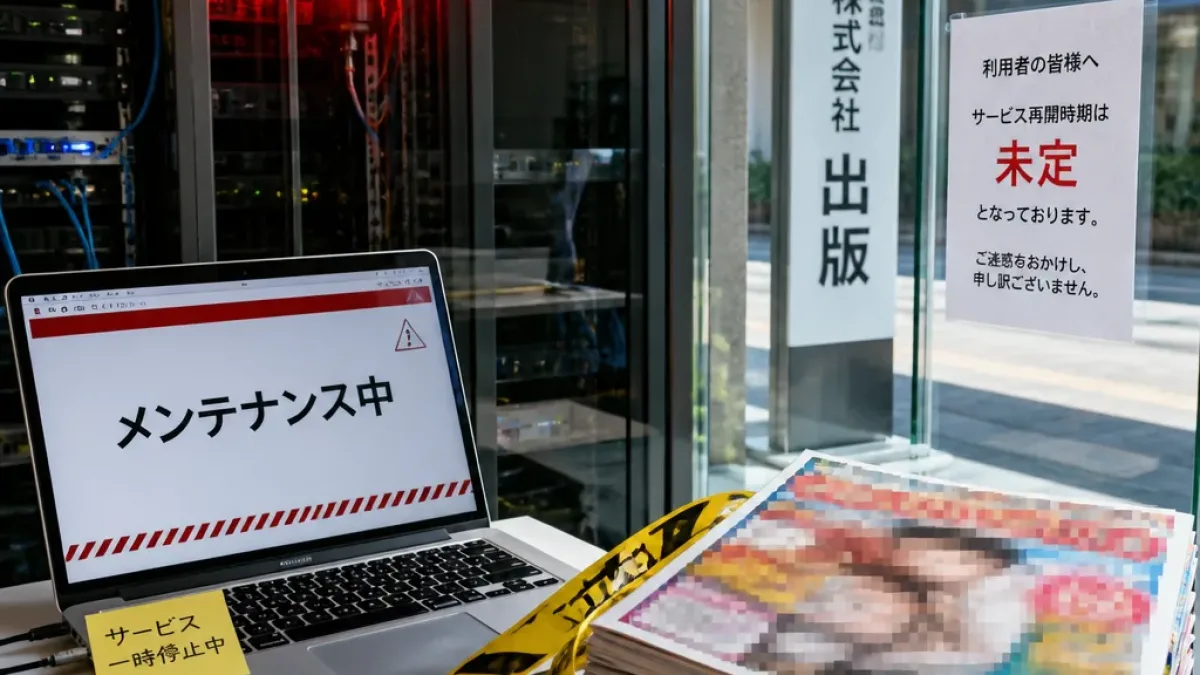
電子書籍配信サービス「コミックシーモア」は、外部からの不正アクセスにより一部会員の登録情報が流出したことを受け、2026年10月15日午前11時35分にサービスを一時停止しました。同社は調査の結果を受け、10月16日に一部の会員情報の流出を確認したと公表し、10月18日に改めて現時点での対応状況と見通しを説明しましたが、サービス再開の正確な日時は「現時点でお伝えすることが困難」としています。
「原因については特定ができ、現在は同様の不正アクセスおよび被害拡大の防止措置を実施しております」
同社の発表によれば、流出が確認された情報はメールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネームです。クレジットカード情報や購入履歴、MY本棚の流出・消失・欠損は、現時点では確認されていないとしています。対象件数は引き続き精査中で、流出が確認された顧客には速やかに個別連絡を行うとしています。
会社の対応と今後の手順
コミックシーモアは外部の専門機関と連携し、侵入経路と攻撃手法の特定、影響範囲の解析、再発防止策の実施を進めています。サービス再開は安全性の確保と関係機関との調整が整った段階で段階的に行う方針で、まずは購入済み書籍のウェブ閲覧から順次再開する準備を進めると説明しています。
- 停止日時: 2026年10月15日 午前11時35分(緊急メンテナンス開始)
- 公表日時: 10月16日(会員情報流出の確認)、10月18日(進捗報告)
- 流出した可能性のある情報: メールアドレス、ハッシュ化されたパスワード、生年月日、性別、ニックネーム
- 確認されていない情報: クレジットカード情報、購入履歴、MY本棚のデータ
利用者への注意喚起と具体的な対応要請
同社は流出した情報が悪用され、なりすましメールなどの二次被害が発生する恐れがあるとして、利用者へ以下の対応を呼びかけています。
- 同じメールアドレスとパスワードの組み合わせを他サービスでも使用している場合は、該当サービスのパスワードをすぐに変更すること。
- コミックシーモアや関係先を名乗る不審なメールや連絡に注意し、指示に従って個人情報を入力しないこと。
同社は流出が確認された利用者には確認次第個別に連絡するとしていますが、現時点での対象件数は精査中です。利用者は当面、自身のメールボックスやSNS、金融関連の登録状況を確認し、不審なアクセスや不審メールに注意を払う必要があります。
背景と影響
電子書籍ストアは多くの利用者がメールアドレスを識別子として登録していることから、登録情報が外部に出ると同じ情報を用いた他サービスへの不正ログインやフィッシング詐欺に悪用されるリスクが高くなります。今回、パスワードはハッシュ化された状態での流出とされる一方で、組み合わせによる不正利用の可能性を同社も指摘しており、利用者側でのパスワード変更を求めています。
サービス停止は利用者のウェブ閲覧や新規購入の停止を意味し、当面の間は電子書籍の利用に制約が生じます。運営側はまず安全性の確保を優先し、関係機関と連携した上で段階的に機能を戻す計画ですが、具体的な再開日程は未定です。
利用者が今すべきこと(簡潔チェックリスト)
| 項目 | 推奨アクション |
|---|---|
| 登録パスワード | 同一組み合わせを使用している他サービスのパスワードを直ちに変更 |
| メールの警戒 | コミックシーモアを名乗る不審メールのリンクや添付ファイルを開かない |
| 不審な取引 | 不審なログイン通知や身に覚えのない請求があれば関連サービスに連絡 |
コミックシーモアは再開日時が確定次第、速やかに告知するとしています。利用者は公式発表や登録メールを注視し、個人のアカウント管理を徹底してください。